
جيش إلكتروني سري يسرق المليارات.. كيف تحولت كوريا الشمالية إلى قوة قرصنة عابرة للحدود؟
لم تعد كوريا الشمالية تعتمد على ترسانتها العسكرية التقليدية وحدها لتحقيق أهدافها، بل باتت الهجمات الإلكترونية أحد أبرز أدواتها لجمع الأموال واختراق الأنظمة المالية حول العالم، عبر شبكة من القراصنة المنتشرين خارج حدودها، وهويات مزيفة يصعب تعقبها.
وكشفت تقديرات ثلاث شركات متخصصة في تحليل بيانات البلوك تشين، هي «TRM Labs» و«Chainalysis» و«ZachXBT»، عن تورط قراصنة مرتبطين بكوريا الشمالية في عملية الاختراق الأخيرة التي استهدفت منصة «باينانس»، وأسفرت، وفق التقرير، عن سرقة أكثر من ملياري دولار من محافظها الرقمية.
ورغم أن التحقيقات الرسمية لم تكن قد انتهت، أشارت الشركات إلى أن الهجوم يحمل مؤشرات تربطه بوحدة القرصنة الكورية الشمالية «TraderTraitor»، المرتبطة بمجموعة «Lazarus» المعروفة بهجماتها الإلكترونية.
وبحسب النتائج الأولية، تمكن المخترقون من الوصول إلى حاسوب محمول تعرض للاختراق ويعود لأحد مهندسي المنصة، واستخدموا هذا الوصول لتنفيذ معاملات غير مصرح بها.
وتأتي هذه العملية بعد اختراق منصة «Bybit» عام 2025، الذي نُسب إلى قراصنة كوريين شماليين وأسفر عن سرقة نحو 1.5 مليار دولار، في واحدة من أكبر عمليات سرقة العملات المشفرة المسجلة.
من تخريب الشركات إلى سرقة المليارات
شهدت استراتيجية كوريا الشمالية السيبرانية تحولاً كبيراً خلال العقد الماضي؛ فبعدما ركزت عملياتها على تعطيل الأنظمة وإحداث الاضطرابات، كما حدث في الهجوم الذي استهدف شركة «Sony Pictures» عام 2014، اتجهت بصورة متزايدة إلى اختراق المؤسسات المالية ومنصات العملات الرقمية.
وتشير تقديرات خبراء الأمن السيبراني إلى أن الأموال المسروقة عبر هذه العمليات تشكل مورداً مالياً مهماً لبيونغ يانغ، وسط اتهامات باستخدام عائداتها لدعم برامجها العسكرية، بما فيها برنامج الأسلحة النووية.
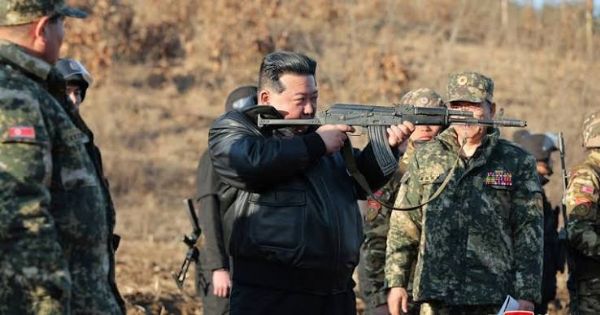
وحذرت وزارة الخارجية اليابانية في تقرير سابق من أن القدرات السيبرانية لكوريا الشمالية تطورت في عهد الزعيم كيم جونغ أون، لتصبح برنامجاً وطنياً متكاملاً يتمتع بمستويات متقدمة من التنظيم والتكنولوجيا.
لماذا يعمل القراصنة من خارج كوريا الشمالية؟
تكمن إحدى نقاط القوة في هذه الشبكة في اعتمادها على عناصر تعمل من خارج البلاد، خصوصاً في دول مثل الصين وروسيا، حيث تتوفر بنية تحتية رقمية واتصالات أكثر تطوراً مما هو متاح داخل كوريا الشمالية.
ويساعد هذا الانتشار على إخفاء المواقع الحقيقية للمهاجمين، واستخدام عناوين إنترنت أجنبية، الأمر الذي يزيد صعوبة تحديد مصدر الهجمات وتعقب المسؤولين عنها.
كما أشارت تقارير يابانية إلى أن العمليات السيبرانية الكورية الشمالية تستفيد من شبكات تضم مواطنين كوريين شماليين في الخارج ومتعاونين أجانب، ما يوسع نطاق تحركاتها ويمنحها قدرة أكبر على الوصول إلى الأنظمة المالية والتكنولوجية الدولية.
ولا يتوقف دور هذه الشبكات عند تنفيذ الاختراقات، بل يمتد إلى المساعدة في نقل الأموال الرقمية المسروقة وإخفاء مساراتها وتحويلها إلى أموال تقليدية.
جنوب شرق آسيا.. ساحة للعمليات الإلكترونية
برزت دول جنوب شرق آسيا بوصفها إحدى المناطق المهمة في نشاط الشبكات السيبرانية المرتبطة بكوريا الشمالية، ليس فقط باعتبارها أهدافاً محتملة للهجمات، وإنما أيضاً كبيئة يمكن استخدامها لإدارة العمليات وإخفاء آثارها.
ووفق تقرير صادر عن مركز الدراسات الاستراتيجية والدولية (CSIS)، رُصدت برمجيات خبيثة وأدوات وصول غير مصرح به مرتبطة بأنشطة سيبرانية استهدفت بنى تحتية رقمية في دول من بينها كمبوديا وتايلاند وإندونيسيا.
ويتيح هذا الانتشار العمل عبر شبكات متعددة وتوزيع البنية التقنية للهجمات، ما يجعل تعقب مصدرها أكثر تعقيداً.
آلاف العملاء بهويات مزيفة حول العالم
ومن أكثر الجوانب إثارة للقلق في هذه الشبكة اعتمادها على عناصر تعمل بهويات غير حقيقية داخل شركات ومؤسسات أجنبية.
وأشار تقرير صادر عام 2020 عن مركز الأمن الأميركي الجديد إلى وجود شبكة من العاملين السيبرانيين الكوريين الشماليين خارج البلاد، فيما تقدر تقارير عدد هؤلاء بنحو ستة آلاف شخص، ينتشرون في دول بينها الصين والهند وروسيا وبيلاروسيا وماليزيا.
ويُتهم بعض هؤلاء بانتحال جنسيات وهويات مختلفة للحصول على وظائف في شركات أجنبية، بما يتيح لهم الوصول إلى أنظمة وبيانات حساسة، أو توفير مصادر دخل للنظام الكوري الشمالي.
وتفيد التقارير بأن إعداد هذه العناصر يبدأ في سن مبكرة، ضمن برامج تدريب متخصصة تشرف عليها مؤسسات مرتبطة بالدولة.
تهديد يتجاوز العملات الرقمية
تكشف هذه المعطيات أن الهجمات الإلكترونية المرتبطة بكوريا الشمالية لم تعد تقتصر على سرقة العملات المشفرة، بل أصبحت جزءاً من شبكة عابرة للحدود تستهدف المؤسسات المالية والتكنولوجية، وتستفيد من الهويات المزيفة والتعاون الخارجي لإخفاء نشاطها.
ومع تزايد الاعتماد العالمي على الخدمات الرقمية والأصول المشفرة، تطرح هذه العمليات تحدياً متصاعداً أمام شركات التكنولوجيا والمؤسسات المالية وأجهزة الأمن، في ظل صعوبة ملاحقة شبكات تعمل عبر دول متعددة وتستخدم أدوات متطورة لإخفاء آثارها.
 أخبار اسرائيلية
نجل نتنياهو يحرض.. أكبر خطر بعد إيران يهدد "إسرائيل" هم فلسطينيي ...
 أخبار فلسطينية
الشرطة تكشف ملابسات حرق منزل قيد الإنشاء وتقبض على مشتبه ...
 أخبار الاقتصاد
أسعار صرف العملات مقابل الشيكل اليوم السبت
 أخبار فلسطينية
قصف مدفعي وإطلاق نار في مناطق متفرقة من قطاع غزة
 أخبار فلسطينية
ضربة قاسية لموسم الزيتون.. نابلس الأكثر استهدافاً والإنتاج الفلسطيني يتراجع إلى ...
|
تصميم وتطوير: ماسترويب 2016 |