
التحقيقات تكشف تفاصيل حادثة اختراق 700 متجر في فرنسا
10/19/2026 10:01:00 AM
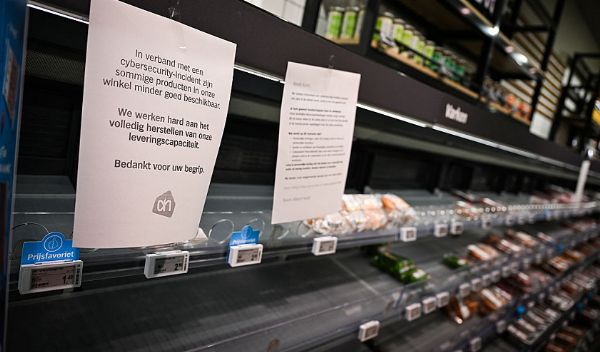
تواصل السلطات الفرنسية التحقيق في هجوم سيبراني استهدف أنظمة التبريد في ما يصل إلى 700 متجر تجزئة، وتسبب في ارتفاع درجات حرارة الثلاجات وإتلاف كميات كبيرة من المواد الغذائية، في حادثة أثارت تساؤلات بشأن هوية القراصنة ودوافعهم، خصوصًا مع عدم تسجيل مطالبات بدفع فدية أو إعلان أي جهة مسؤوليتها عن الهجوم.
وبحسب تقارير لشبكة "إن بي سي" وصحيفة "الغارديان" البريطانية، استغل المهاجمون ثغرات أمنية في الأنظمة المستخدمة للتحكم في وحدات التبريد، ما أتاح لهم تغيير درجات الحرارة عن بُعد وتعطيل آليات الإنذار، قبل اكتشاف الموظفين الأضرار عند وصولهم إلى المتاجر صباح 12 أكتوبر/ تشرين الأول 2026.
وشمل الهجوم متاجر تابعة لسلاسل فرنسية كبرى، بينها "إنترمارشيه" و"كووبيراتيف يو" و"كارفور" و"لوكلير" و"مونوبري"، إلى جانب متاجر مستقلة، ما أدى إلى خسائر في المواد الغذائية وأعمال إضافية لإزالة المنتجات التالفة وإعادة تجهيز أقسام التبريد.
وفتحت النيابة العامة في باريس تحقيقًا في الحادث، فيما لم تعلن السلطات حتى الآن تحديد هوية المنفذين أو وجود أدلة تثبت ارتباطهم بجهة حكومية أو مجموعة منظمة.
ووصف سياران مارتن، المؤسس والرئيس التنفيذي السابق للمركز الوطني للأمن السيبراني التابع للحكومة البريطانية، الهجوم بأنه من أكثر عمليات الاختراق غرابة خلال السنوات الأخيرة.
وأوضح في حديث لشبكة "إن بي سي" أن الهجمات السيبرانية التي تستهدف متاجر التجزئة تعتمد عادة على اختراق أنظمة الحاسوب وتشفير بياناتها، ثم مطالبة الشركات بدفع فدية مقابل استعادتها.
لكن الهجوم الأخير اختلف عن هذا النمط، إذ لم يستهدف تشفير البيانات أو تعطيل أنظمة الدفع، وإنما ركز على التحكم المباشر في أجهزة التبريد والتسبب في تلف المواد الغذائية المخزنة داخلها.
وزاد غياب المطالب المالية أو الرسائل السياسية المعلنة من الغموض المحيط بالعملية، خصوصًا أن الجهات المختصة لم تتمكن من تحديد الهدف النهائي للمهاجمين.
وقال المدير العام للوكالة الوطنية الفرنسية لأمن نظم المعلومات، فينسنت ستروبل، إن السلطات لا تمتلك حتى الآن فهمًا تفصيليًا لجميع جوانب الهجوم.
ولم تظهر أدلة تؤكد استخدام الذكاء الاصطناعي في تنفيذه أو تشير بصورة قاطعة إلى وقوف جهة أجنبية وراءه.
ويرى خبراء أن طبيعة الاختراق لا تعني بالضرورة امتلاك المنفذين قدرات تقنية متقدمة، نظرًا إلى اعتمادهم على ثغرات أمنية معروفة في بعض أنظمة التبريد.
وقال كين مونرو، الشريك في شركة الأمن السيبراني البريطانية "بين تيست بارتنرز"، إن الهجوم كان بسيطًا نسبيًا، ويمكن لقراصنة متوسطي الخبرة تنفيذه، بمن فيهم مراهقون يمتلكون المهارات التقنية اللازمة.
ورغم عدم تحديد هوية المهاجمين، طرح بعض خبراء الأمن السيبراني احتمال أن يكون الهجوم ذا دوافع سياسية، بهدف إثارة القلق وإظهار ضعف قدرة السلطات على حماية البنية التحتية.
وقال جيروم بيلوا، الشريك في شركة "وافستون" المتخصصة في الأمن السيبراني والتكنولوجيا، لصحيفة "الغارديان"، إن الهجوم يحمل بعض سمات عمليات التخريب الرامية إلى زعزعة الاستقرار.
وأوضح أن هذا النوع من الهجمات قد يستهدف إيصال رسالة إلى السكان بأنهم غير آمنين، وأن الحكومات غير قادرة على حماية الخدمات الأساسية.
وأشار بيلوا إلى إيران وروسيا بوصفهما دولتين ارتبط اسماهما، وفق تقديره، بأنشطة سيبرانية من هذا النوع، لكنه لم يقدم دليلًا يربط أيًا منهما بالهجوم الأخير في فرنسا.
وفي المقابل، لم يستبعد أن تكون العملية من تنفيذ مجموعة من الشباب أو النشطاء الذين أرادوا استعراض قدراتهم التقنية وإظهار إمكانية إحداث أضرار واسعة باستخدام ثغرات بسيطة.
وتأتي هذه التكهنات في ظل موجة احتجاجات تشهدها فرنسا، تخللتها أضرار في بعض المتاجر والمرافق التجارية، دون وجود أدلة تربط تلك الأحداث بالهجوم السيبراني.
وتبقى هذه التفسيرات في إطار تقديرات الخبراء، فيما تستمر التحقيقات الرسمية لتحديد المسؤولين عن العملية ودوافعهم.
وكشفت المعلومات الأولية عن استغلال المهاجمين نقاط ضعف في وحدات التحكم التي تنتجها الشركة الدنماركية "دانفوس"، والمستخدمة لإدارة درجات الحرارة وعمليات التبريد في المتاجر.
وتعتمد هذه الأنظمة على الاتصال بالإنترنت لتمكين الفنيين من مراقبة أجهزة التبريد وإجراء الصيانة والتحكم في إعداداتها عن بُعد.
وبحسب تقرير "الغارديان"، تمكن القراصنة من الوصول إلى بعض هذه الوحدات، ثم التلاعب بإعدادات الحرارة أو تمديد فترات إزالة الجليد من الثلاجات، مع تعطيل التنبيهات التي يفترض أن تحذر الموظفين من حدوث خلل.
الأكثر قراءة
 أخبار فلسطينية
مقتل مواطن بعد تعرضه لإطلاق نار أمام زوجته وأطفاله
 أخبار الاقتصاد
أسعار صرف العملات مقابل الشيكل اليوم الإثنين
 أخبار اسرائيلية
جنرال اسرائيلي يفجر قنبلة : نتنياهو "أسير الشباك القطرية" وتضليل ...
 أخبار دولية
زن 14 طنا .. ايران: تكنولوجيا القنبلة الأميركية الأقوى باتت بحوزتنا
 أخبار محلية
الاحتلال يعتقل شابين من مدينة نابلس
|
تصميم وتطوير: ماسترويب 2016 |